
Qu'est-ce qu'un ransomware ?
Traduit de l'original en espagnol. Lire en espagnol
En gros, c’est un type de programme malveillant qui « prend en otage » les données d’une personne, soit en bloquant l’accès à l’appareil, soit simplement en chiffrant les données concernées. Un paiement est ensuite exigé pour libérer les informations. Il peut toucher aussi bien les ordinateurs que les téléphones et les tablettes.
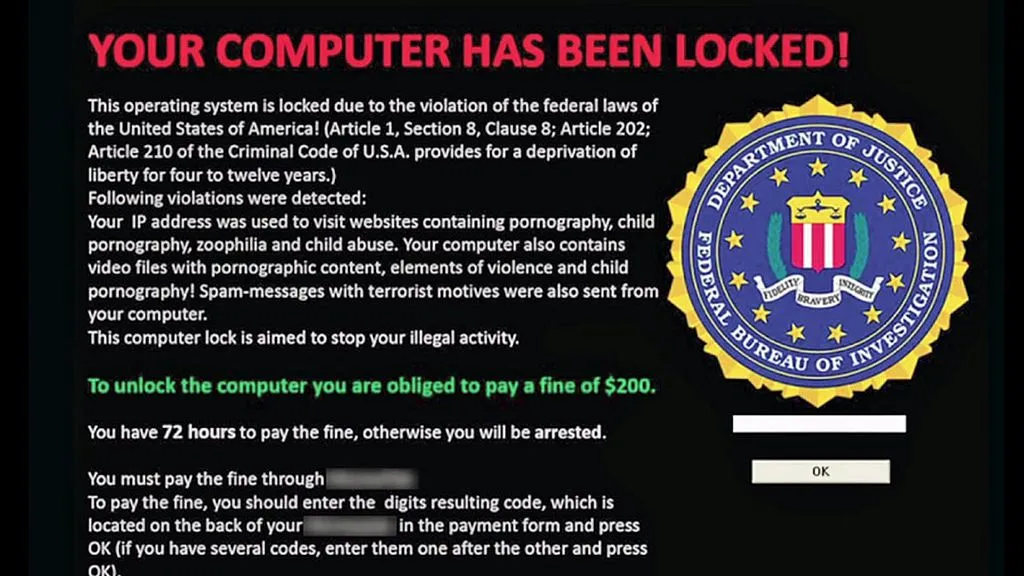
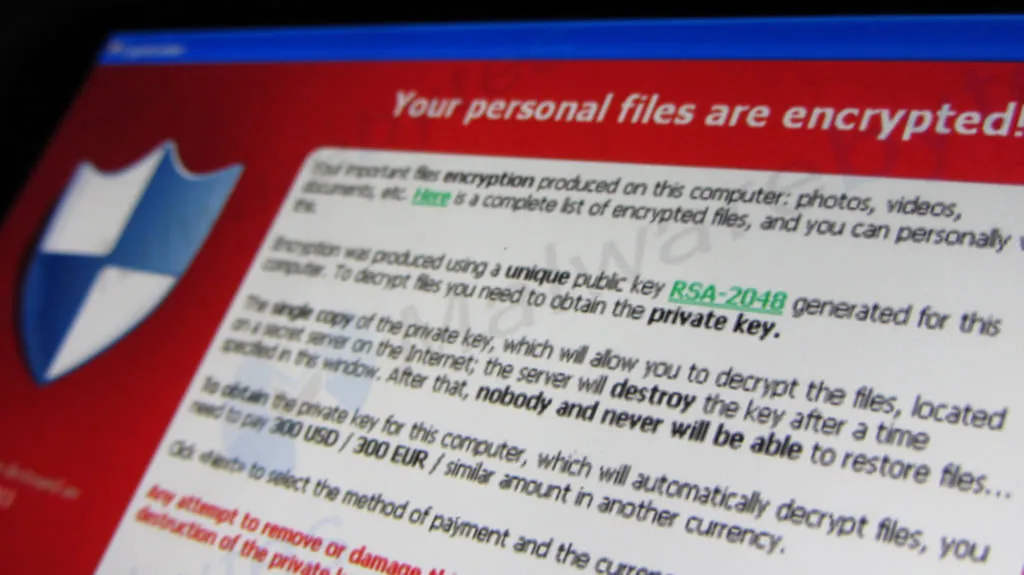
Une caractéristique commune à de nombreuses versions de ce type de malware est qu’elles se « déguisent » en organismes de sécurité, en affirmant que des données illégales ont été trouvées et bloquées. Des logos du FBI, de la CIA, etc. peuvent donc apparaître. Enfin, on demande à l’utilisateur de payer une amende (fausse) pour débloquer l’appareil ou les données.
Voici quelques exemples des écrans qui peuvent apparaître :
Que peut-il arriver de pire ?
NOUS POUVONS PERDRE TOUTES NOS DONNÉES
Comment peut-on être infecté ?
Les modes de propagation les plus courants sont :
- Les pièces jointes des e-mails
- Les e-mails qui, par usurpation d’identité, dirigent la personne vers un site malveillant d’où le ransomware est téléchargé
- Les sites de téléchargement de logiciels illégaux
- Sur les téléphones et les tablettes, le ransomware se déguise aussi souvent en application sûre qui demande des autorisations pour prendre le contrôle de l’appareil.
Comment se protéger ?
- En étant très prudent avec les e-mails contenant des pièces jointes.
- En vérifiant soigneusement les autorisations qu’une application demande sur notre tablette ou notre téléphone. Si, par exemple, une application photo demande l’autorisation de consulter nos appels et nos SMS, c’est suspect. Pourquoi l’application aurait-elle besoin de ces données ?
- Enfin, le moyen le plus efficace de se prémunir contre ces menaces est de conserver une sauvegarde à jour des informations importantes.
Si nous avons été infectés, pouvons-nous récupérer les fichiers ?
Certaines sociétés de sécurité ont développé des outils gratuits qui permettent de déchiffrer certains types de ransomware. Voici un lien de Kaspersky qui donne accès à ces outils pour récupérer les informations capturées par les programmes malveillants suivants :
- Wildfire
- Combat Shade 1 et 2
- annoh
- AutoIt
- Fury
- Crybola
- Cryakl
- CryptXXX 1 et 2
- Rakhni
- Aura
- Agent.iih
- Pletor
- Rotor
- Lamer
- Lortok
- Cryptokluchen
- Democry
- Bitman (TeslaCrypt) 3 et 4
- Chimera
- CoinVault
- Bitcryptor
- Xorist
- Vandev
Lien : https://noransom.kaspersky.com/

AI Platform Engineer & Full-Stack Developer
Building Enterprise Integrations & Automations
- Ce qu'est vraiment un LLM — et comment le mesurer avec Artificial Analysis - 12 septembre 2026
- AI SDLC : un recueil de bonnes pratiques pour développer avec l'IA - 19 juin 2026
- Agentic Patterns et les multiples visages du RAG - 25 mai 2026