
O que é Ransomware?
Traduzido do original em espanhol. Ler em espanhol
Basicamente, é um tipo de programa malicioso que «sequestra» os dados de uma pessoa, seja bloqueando o acesso ao dispositivo, seja apenas criptografando os dados em questão. Depois, é exigido um pagamento para liberar as informações. Pode afetar tanto computadores quanto celulares e tablets.
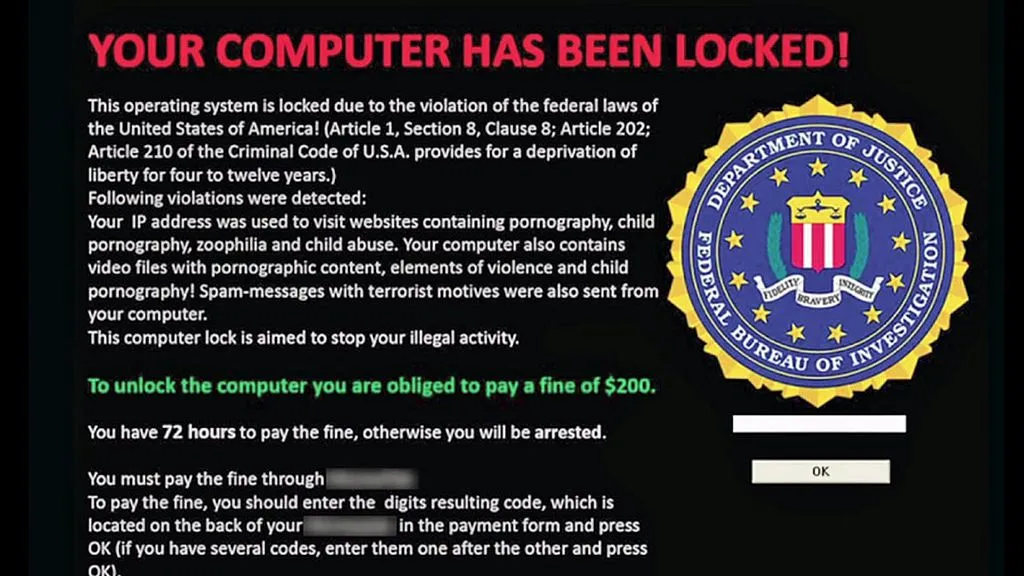
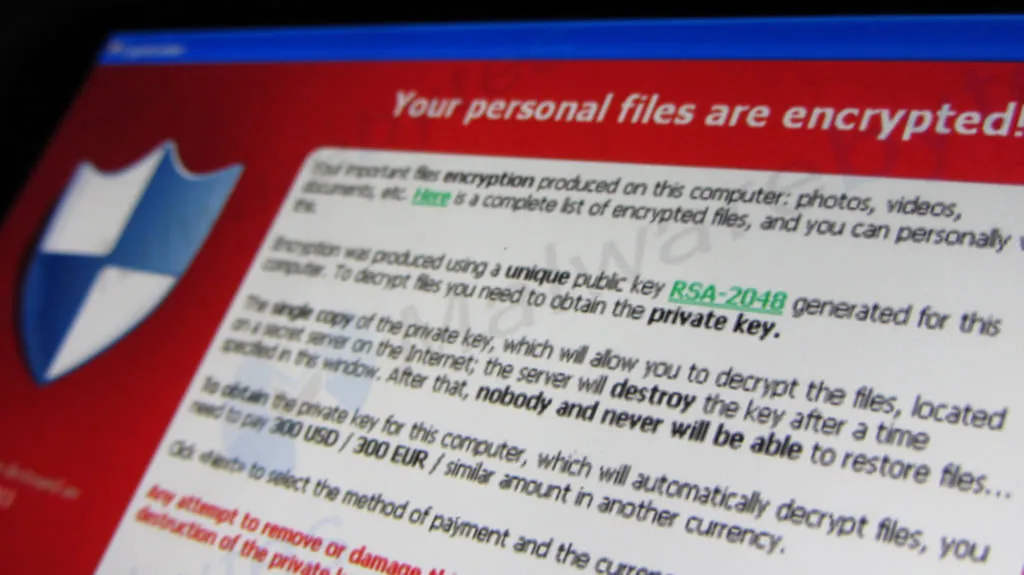
Uma característica comum a muitas versões desse tipo de malware é que elas costumam se «disfarçar» de órgãos de segurança, avisando que foram encontrados dados de caráter ilegal e que eles foram bloqueados. Por isso podem aparecer logotipos do FBI, da CIA etc. Por fim, pede-se ao usuário que pague uma multa (falsa) para liberar o equipamento ou os dados.
Estes são alguns exemplos das telas que podem aparecer:
Qual é o pior que pode acontecer?
PODEMOS PERDER TODOS OS NOSSOS DADOS
Como posso ser infectado?
As formas mais comuns de propagação são:
- Arquivos anexos em e-mails
- E-mails que, por meio de falsificação de identidade, levam a pessoa a um site malicioso de onde o ransomware é baixado
- Sites de download de software ilegal
- No caso de celulares e tablets, o ransomware também costuma se disfarçar de aplicativo seguro que pede permissões para tomar o controle do aparelho.
Como podemos nos proteger?
- Tomando muito cuidado com e-mails com arquivos anexos.
- Verificando com atenção as permissões que um aplicativo pede no nosso tablet ou celular. Se, por exemplo, um aplicativo de fotos pede permissão para ver as ligações e as mensagens de texto, estamos diante de algo suspeito. Para que o aplicativo iria querer esses dados?
- Por fim, a forma mais eficaz de se proteger dessas ameaças é manter um backup atualizado das informações importantes.
Se fomos infectados, podemos recuperar os arquivos?
Algumas empresas de segurança desenvolveram ferramentas gratuitas que permitem descriptografar certos tipos de ransomware. A seguir, deixo um link da Kaspersky que dá acesso a essas ferramentas para recuperar informações capturadas pelos seguintes programas maliciosos:
- Wildfire
- Combat Shade 1 e 2
- annoh
- AutoIt
- Fury
- Crybola
- Cryakl
- CryptXXX 1 e 2
- Rakhni
- Aura
- Agent.iih
- Pletor
- Rotor
- Lamer
- Lortok
- Cryptokluchen
- Democry
- Bitman (TeslaCrypt) 3 e 4
- Chimera
- CoinVault
- Bitcryptor
- Xorist
- Vandev
Link : https://noransom.kaspersky.com/

AI Platform Engineer & Full-Stack Developer
Building Enterprise Integrations & Automations
- O que é realmente um LLM — e como medi-lo com o Artificial Analysis - 12 de setembro de 2026
- AI SDLC: um compêndio de boas práticas para desenvolver com IA - 19 de junho de 2026
- Agentic Patterns e as muitas faces do RAG - 25 de maio de 2026