
Che cos'è il ransomware?
Tradotto dall'originale in spagnolo. Leggi in spagnolo
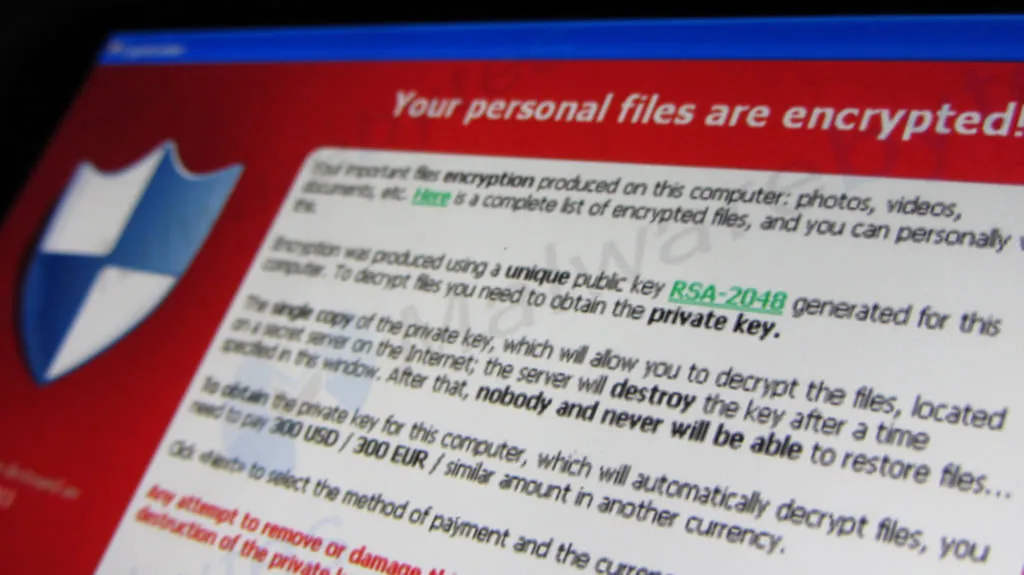
In sostanza è un tipo di programma malevolo che «sequestra» i dati di una persona, bloccando l’accesso al dispositivo oppure cifrando soltanto i dati in questione. Poi viene chiesto un pagamento per liberare le informazioni. Può colpire sia i computer sia smartphone e tablet.
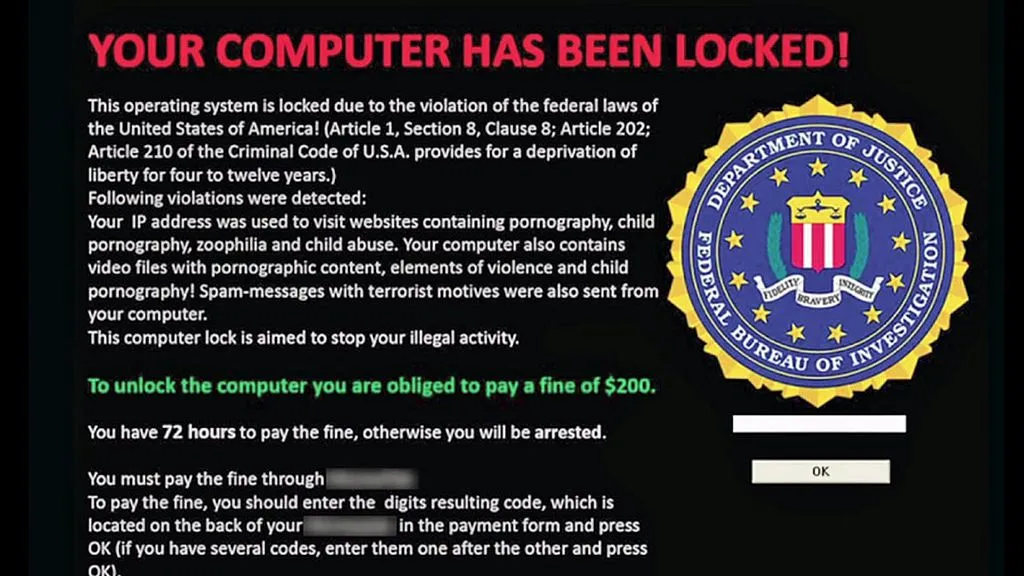
Una caratteristica comune a molte versioni di questo tipo di malware è che si «travestono» da enti di sicurezza, avvisando che sono stati trovati dati di natura illegale e che sono stati bloccati. Possono quindi comparire loghi dell’FBI, della CIA, ecc. Infine all’utente viene chiesto di pagare una multa (falsa) per sbloccare il dispositivo o i dati.
Ecco alcuni esempi delle schermate che possono comparire:
Qual è la cosa peggiore che può succedere?
POSSIAMO PERDERE TUTTI I NOSTRI DATI
Come posso infettarmi?
I modi di diffusione più comuni sono:
- Allegati delle email
- Email che, tramite furto d’identità, portano la persona su un sito malevolo da cui viene scaricato il ransomware
- Siti che offrono download di software illegale
- Su smartphone e tablet, il ransomware si traveste spesso anche da app sicura che chiede permessi per prendere il controllo del dispositivo.
Come possiamo proteggerci?
- Facendo molta attenzione alle email con allegati.
- Controllando attentamente i permessi che un’app chiede sul nostro tablet o smartphone. Se, per esempio, un’app di fotografia chiede il permesso di leggere le chiamate e gli SMS, siamo di fronte a qualcosa di sospetto. Perché mai l’app dovrebbe voler conoscere quei dati?
- Infine, il modo più efficace per difendersi da queste minacce è mantenere un backup aggiornato delle informazioni importanti.
Se siamo stati infettati, possiamo recuperare i file?
Alcune aziende di sicurezza hanno sviluppato strumenti gratuiti che permettono di decifrare certi tipi di ransomware. Ecco un link di Kaspersky che dà accesso a questi strumenti per recuperare le informazioni catturate dai seguenti programmi malevoli:
- Wildfire
- Combat Shade 1 e 2
- annoh
- AutoIt
- Fury
- Crybola
- Cryakl
- CryptXXX 1 e 2
- Rakhni
- Aura
- Agent.iih
- Pletor
- Rotor
- Lamer
- Lortok
- Cryptokluchen
- Democry
- Bitman (TeslaCrypt) 3 e 4
- Chimera
- CoinVault
- Bitcryptor
- Xorist
- Vandev
Link : https://noransom.kaspersky.com/

AI Platform Engineer & Full-Stack Developer
Building Enterprise Integrations & Automations
- Che cos'è davvero un LLM — e come misurarlo con Artificial Analysis - 12 settembre 2026
- AI SDLC: una raccolta di buone pratiche per sviluppare con l'IA - 19 giugno 2026
- Agentic Patterns e le molte facce del RAG - 25 maggio 2026