
Phishing
Traduit de l'original en espagnol. Lire en espagnol
Nous allons voir ici comment un tiers peut intercepter un mot de passe lors de la connexion à un service web, et je vais vous montrer quelques détails auxquels faire attention pour vous protéger. Mais avant de montrer l’exemple, il est important de définir quelques notions.
Un type d’attaque courant, dont beaucoup d’entre vous ont sans doute entendu parler, est le phishing (hameçonnage). En gros, c’est une forme de tromperie qui relève de l’« ingénierie sociale ». Pourquoi ingénierie sociale ? Parce qu’il s’agit de l’ensemble des méthodes d’attaque qui exploitent des informations liées au comportement des utilisateurs face à leur ordinateur et à Internet. Par exemple, un faux e-mail de Hotmail affirmant que si vous ne téléchargez pas un programme ou ne transférez pas le message, votre compte sera fermé. Mais ce que je trouve intéressant à souligner à propos de toute cette gamme d’attaques, c’est que la prévention est bien plus simple que dans d’autres cas et qu’elle se résume souvent à comprendre comment fonctionne l’attaque. C’est pourquoi, aujourd’hui, mon objectif est que vous découvriez ce type d’attaque et que vous puissiez le voir en action.
Phishing
Une façon de le mettre en œuvre consiste à monter un faux site d’un service donné, hébergé sur des ordinateurs ou des serveurs appartenant aux attaquants. Ainsi, toutes les données sensibles saisies sur cet écran sont en réalité transmises à quelqu’un d’autre. Vous vous demandez peut-être : quand je vais sur Facebook, par exemple, je tape « www.facebook.com » — comment pourrais-je me retrouver sur un faux site ? Sans entrer dans trop de détails, l’attaque consiste à interférer avec la communication entre l’utilisateur et le site légitime.
Dans ce cas précis, il m’a semblé plus parlant de vous montrer tout le processus dans la vidéo ci-dessous. L’attaque que vous allez voir n’est pas aussi subtile qu’elle pourrait l’être, mais elle vous donnera une bonne idée de leur fonctionnement général.
Mais est-ce que ça a marché ?… Qu’est-ce qui est apparu sur l’ordinateur de l’attaquant ?
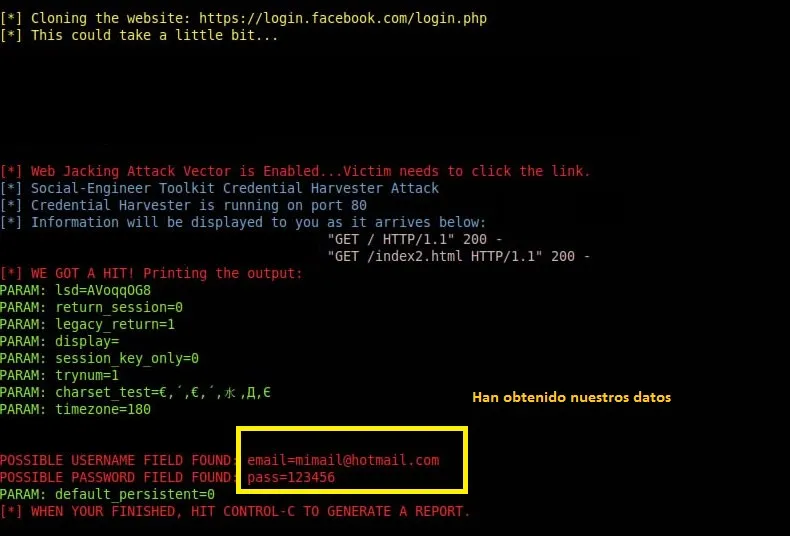
Comme vous l’avez vu dans la vidéo, on peut repérer les signes suspects suivants :
– L’adresse qui finit par s’afficher dans la barre d’adresse semble étrange
– La page du service n’a pas son apparence habituelle
– Un lien peut apparaître là où la page elle-même devrait s’afficher
– Nous saisissons notre mot de passe et rien ne se passe.
En revanche, dans une attaque plus sophistiquée, nous ne pourrons probablement repérer que les points suivants :
– L’adresse qui finit par s’afficher dans la barre d’adresse semble étrange (même si la différence peut être très subtile)
– Nous saisissons notre mot de passe et rien ne se passe.
Et enfin, dans une attaque bien plus complexe :
– Seule l’adresse affichée dans la barre d’adresse diffère légèrement de la vraie.
Mais quels autres outils pouvez-vous utiliser pour repérer ce type de piège ?
D’un côté, les attaques les plus sophistiquées sont généralement détectées par les antivirus ou les navigateurs. En revanche, les autres cas peuvent passer inaperçus pour ces logiciels de défense. Voici donc quelques astuces maison qui exploitent simplement certaines faiblesses de ces menaces.
Avant de saisir nos données
– Si nous avons un doute, ou simplement pour tester, nous pouvons saisir n’importe quoi comme identifiant et mot de passe. Si un message d’erreur du service apparaît, il est très probable que le site soit légitime (car la plupart des attaques visent à capturer le mot de passe, et il est inutilement complexe de rediriger l’utilisateur vers le vrai site une fois l’objectif atteint).
– De plus, dans la barre d’adresse, le site doit toujours se terminer, dans le cas de Facebook par exemple, par « facebook.com ».
Nimportequoi.facebook.com/page123.php = site valide
Nimportequoi.1facebook.com/page123.php = site suspect
Il y aurait encore beaucoup à dire, mais pour une première approche du sujet, cela me semble largement suffisant.

AI Platform Engineer & Full-Stack Developer
Building Enterprise Integrations & Automations
- Ce qu'est vraiment un LLM — et comment le mesurer avec Artificial Analysis - 12 septembre 2026
- AI SDLC : un recueil de bonnes pratiques pour développer avec l'IA - 19 juin 2026
- Agentic Patterns et les multiples visages du RAG - 25 mai 2026