
Phishing
Traduzido do original em espanhol. Ler em espanhol
Aqui vamos ver como uma terceira pessoa pode interceptar uma senha durante o login em algum serviço web e, assim, vou mostrar alguns detalhes aos quais vocês podem ficar atentos para se proteger. Porém, antes de mostrar o exemplo, é importante definir alguns conceitos.
Um tipo de ataque comum, e do qual provavelmente muitos já ouviram falar, é o phishing. Basicamente, é um tipo de golpe que pertence à categoria de «engenharia social». Por que engenharia social? Bem, chama-se assim porque é o conjunto de métodos de ataque que usa informações ligadas ao comportamento dos usuários em relação a seus computadores e à internet. Por exemplo, um e-mail falso do Hotmail dizendo que, se você não baixar um programa ou não reencaminhar a mensagem, a conta será encerrada. Mas o que acho interessante destacar sobre toda essa gama de ataques é que a prevenção é muito mais simples do que em outros casos e se resolve, muitas vezes, apenas conhecendo o funcionamento do ataque. Por isso, hoje minha intenção é que vocês conheçam esse tipo de ataque e possam vê-lo em ação.
Phishing
Uma forma de colocá-lo em prática seria montar um site falso de determinado serviço, hospedado em computadores ou servidores dos atacantes. Assim, todos os dados sensíveis digitados naquela tela, na verdade, estão sendo transferidos para outra pessoa. A pergunta que pode surgir agora é: mas quando eu entro, por exemplo, no Facebook, digito «www.facebook.com» — como posso acabar num site falso? Bem, sem entrar em muitos detalhes, o que acontece é que o ataque envolve interferir na comunicação do usuário com o site legítimo.
Neste caso específico, achei mais ilustrativo que vocês vejam todo o processo no vídeo a seguir. O tipo de ataque que vocês vão ver não é tão sutil quanto poderia ser, mas vai dar uma boa ideia de como eles funcionam em geral.
Mas funcionou?… O que apareceu no computador do atacante?
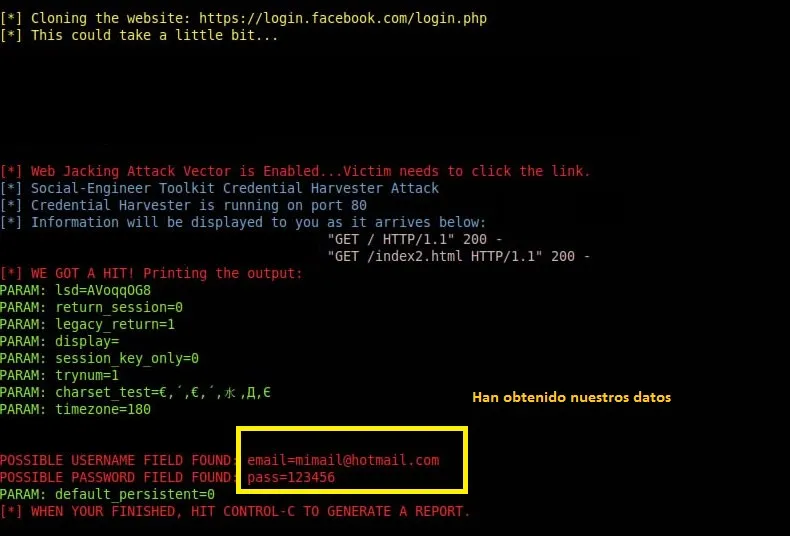
Como vocês devem ter visto no vídeo, podemos identificar os seguintes aspectos suspeitos:
– O endereço que acaba aparecendo na barra de endereços é estranho
– A página do serviço não aparece igual à de sempre
– Pode aparecer um link quando deveria aparecer diretamente a página
– Digitamos nossa senha e nada acontece.
Já num ataque mais sofisticado, é provável que só consigamos detectar os seguintes pontos:
– O endereço que acaba aparecendo na barra de endereços é estranho (embora a mudança possa ser muito sutil)
– Digitamos nossa senha e nada acontece.
E, por fim, num ataque muito mais complexo:
– Apenas o endereço que aparece na barra de endereços tem pequenas diferenças em relação ao real.
Mas que outras ferramentas vocês podem usar para detectar esse tipo de armadilha?
Por um lado, os ataques mais sofisticados normalmente são detectados pelos antivírus ou navegadores. Porém, os outros casos podem ser invisíveis para esse software de defesa. Então, aqui vão algumas receitas caseiras que simplesmente exploram algumas fraquezas dessas ameaças.
Antes de digitar nossos dados
– Se desconfiarmos ou simplesmente quisermos testar, podemos digitar qualquer coisa no usuário e na senha. Se aparecer uma mensagem de erro do serviço que usamos, é bem provável que seja legítimo (isso porque a maioria dos ataques busca capturar a senha, e é desnecessariamente complexo redirecionar o usuário ao site real depois de atingir o objetivo).
– Além disso, na barra de endereços, o site deve sempre terminar, no caso do Facebook por exemplo, em «facebook.com».
Qualquercoisa.facebook.com/page123.php = site válido
Qualquercoisa.1facebook.com/page123.php = site suspeito
Haveria muitas outras questões a comentar, mas acho que, para uma primeira aproximação ao tema, isso é mais que suficiente.

AI Platform Engineer & Full-Stack Developer
Building Enterprise Integrations & Automations
- O que é realmente um LLM — e como medi-lo com o Artificial Analysis - 12 de setembro de 2026
- AI SDLC: um compêndio de boas práticas para desenvolver com IA - 19 de junho de 2026
- Agentic Patterns e as muitas faces do RAG - 25 de maio de 2026