
Phishing
Tradotto dall'originale in spagnolo. Leggi in spagnolo
Vedremo qui come una terza persona può intercettare una password durante l’accesso a un servizio web e vi mostrerò alcuni dettagli a cui fare attenzione per proteggervi. Prima di mostrare l’esempio, però, è importante definire alcuni concetti.
Un tipo di attacco comune, di cui probabilmente molti avranno sentito parlare, è il phishing. In sostanza è un tipo di inganno che rientra nella categoria dell’«ingegneria sociale». Perché ingegneria sociale? Si chiama così perché è l’insieme dei metodi di attacco che sfruttano informazioni legate al comportamento degli utenti rispetto ai loro computer e a internet. Per esempio, una falsa email di Hotmail che dice che, se non scaricate un programma o non la inoltrate, l’account verrà chiuso. Ma ciò che trovo interessante sottolineare di tutta questa gamma di attacchi è che la prevenzione è molto più semplice che in altri casi e spesso si risolve semplicemente conoscendo il funzionamento dell’attacco. Per questo oggi il mio obiettivo è farvi conoscere questo tipo di attacco e mostrarvelo in azione.
Phishing
Un modo per metterlo in pratica consiste nel creare un sito falso di un determinato servizio, ospitato su computer o server che appartengono agli aggressori. In questo modo, tutti i dati sensibili inseriti in quella schermata vengono in realtà trasferiti a un’altra persona. La domanda che vi potrebbe venire ora è: ma quando accedo, per esempio, a Facebook, scrivo «www.facebook.com» — come posso finire su un sito falso? Senza entrare troppo nei dettagli, l’attacco consiste nell’interferire con la comunicazione tra l’utente e il sito legittimo.
In questo caso specifico mi è sembrato più chiaro mostrarvi l’intero processo nel video qui sotto. L’attacco che vedrete non è sottile quanto potrebbe essere, ma vi darà una buona idea di come funzionano in generale.
Ma ha funzionato?… Cosa è comparso sul computer dell’aggressore?
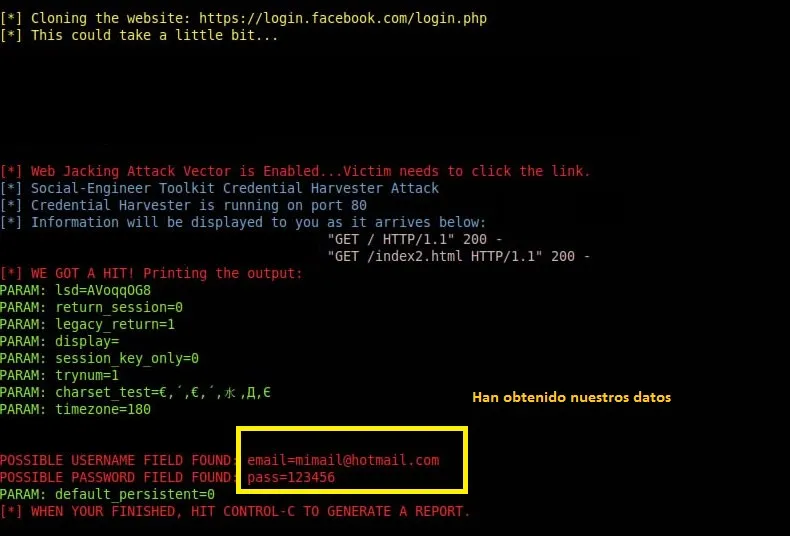
Come avrete visto nel video, possiamo individuare i seguenti aspetti sospetti:
– L’indirizzo che compare alla fine nella barra degli indirizzi è strano
– La pagina del servizio non appare come al solito
– Potrebbe comparire un link dove invece dovrebbe comparire direttamente la pagina
– Inseriamo la password e non succede nulla.
In un attacco più sofisticato, invece, probabilmente riusciremo a individuare solo i seguenti punti:
– L’indirizzo che compare alla fine nella barra degli indirizzi è strano (anche se la differenza può essere molto sottile)
– Inseriamo la password e non succede nulla.
E infine, in un attacco molto più complesso:
– Solo l’indirizzo che compare nella barra degli indirizzi presenta piccole differenze rispetto a quello reale.
Ma quali altri strumenti potete usare per riconoscere questo tipo di trappole?
Da un lato, gli attacchi più sofisticati vengono di solito rilevati dagli antivirus o dai browser. Gli altri casi, invece, possono risultare invisibili a questi software di difesa. Ecco quindi un paio di ricette casalinghe che sfruttano semplicemente alcune debolezze di queste minacce.
Prima di inserire i nostri dati
– Se abbiamo dei sospetti, o vogliamo semplicemente fare una prova, possiamo inserire qualsiasi cosa come nome utente e password. Se compare un messaggio di errore del servizio che usiamo, è molto probabile che il sito sia legittimo (perché la maggior parte degli attacchi punta a catturare la password, ed è inutilmente complicato reindirizzare l’utente al sito vero dopo aver raggiunto l’obiettivo).
– Inoltre, nella barra degli indirizzi il sito deve sempre terminare, nel caso di Facebook per esempio, con «facebook.com».
Qualsiasicosa.facebook.com/page123.php = sito valido
Qualsiasicosa.1facebook.com/page123.php = sito sospetto
Ci sarebbero molte altre cose da dire, ma per un primo approccio all’argomento mi sembra più che sufficiente.

AI Platform Engineer & Full-Stack Developer
Building Enterprise Integrations & Automations
- Che cos'è davvero un LLM — e come misurarlo con Artificial Analysis - 12 settembre 2026
- AI SDLC: una raccolta di buone pratiche per sviluppare con l'IA - 19 giugno 2026
- Agentic Patterns e le molte facce del RAG - 25 maggio 2026