
Phishing
En este caso vamos a ver como una tercera persona puede interceptar una constraseña durante el logueo de algún servicio web, y de este modo, les voy a mostrar algunos detalles a los que pueden estar atentos para protegerse. Sin embargo, antes de mostrar el ejemplo, es importante definir algunos conceptos.
Un tipo de ataque común, y del cual probablemente muchos han escuchado hablar, es el phishing. Básicamente es un tipo de engaño que pertenece a la categoría de “Ingeniería social”. ¿Por qué ingeniería social? Bueno, se llama así, porque es el conjunto de métodos de ataque que utiliza información ligada al comportamiento de los usuarios en relación a sus computadoras e internet. Por ejemplo, un correo falso de Hotmail diciendo que si no descargan un programa o reenvían el mismo, la cuenta va a ser cerrada. Pero lo que me parece interesante destacar sobre toda esta gama de ataques, es que la prevención es mucho más simple que en otros casos y se soluciona, muchas veces, solo con el conocimiento del funcionamiento de dicho ataque. Es por ello que hoy,mi intención, es que conozcan este tipo de ataque y lo puedan ver en acción.
Phishing
Una forma de implementarlo podría consistir en montar una web falsa de determinado servicio, que se encuentra ubicada en computadoras o servidores pertenecientes a los atacantes. De este modo, todos los datos sensibles que ingresen en esa pantalla, en realidad, están siendo transferidos a otra persona. La pregunta que les puede surgir ahora sería : pero cuando ingreso, por ejemplo a Facebook, yo tipeo “www.facebook.com”, como puedo terminar en una web falsa? Bien, sin entrar en demasiados detalles, lo que sucede es que el proceso de ataque implica interferir con la comunicación que tiene el usuario con el sitio legal.
En este caso particular, me pareció más ilustrativo que vean como se da todo el proceso en el video que les acerco a continuación. El tipo de ataque que van a poder ver, no es tan sutíl como podría ser, pero les va a dar una buena idea de como funcionan en general.
¿Pero, funcionó?… ¿Qué apareció en el equipo del atacante ?
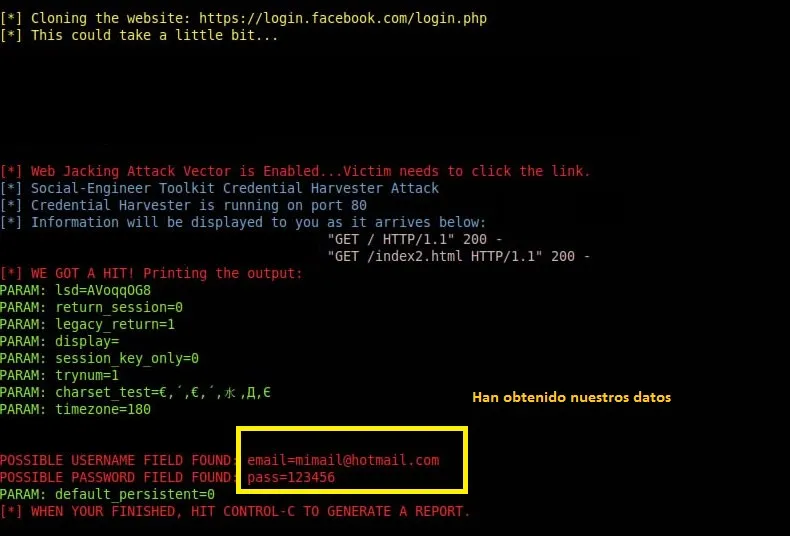
Como habrán podido ver en el video, podemos identificar los siguientes aspectos sospechosos :
– La dirección que termina escrita en la barra de direcciones resulta extraña
– La página del servicio no aparece igual que siempre
– Puede aparecer un link, cuando debería aparecer directamente la página
– Ingresamos nuestro password y no pasa nada.
Ahora bien, en un ataque más sofisticado, es probable que solo podamos detectar los siguientes puntos :
– La dirección que termina escrita en la barra de direcciones resulta extraña ( Aunque puede ser un cambio muy sutil)
– Ingresamos nuestro password y no pasa nada.
Y finalmente en un ataque mucho más complejo :
– Sólo la dirección que termina figurando en la barra de direcciones tiene pequeñas diferencias con la real .
¿Pero, que otras herramientas pueden usar para detectar este tipo de trampas?
Por un lado, los ataques más sofisticados, normalmentes son detectados por los antivirus o navegadores. Sin embargo, los otros casos, pueden llegar a ser invisibles a este software de defensa. Bien, aquí les dejo un par de recetas caseras que simplemente utilizan algunas debilidades de estas amenazas.
Antes de ingresar nuestros datos
– Si sospechamos o siplemente queremos probar, podemos ingresar cualquier cosa en el usuario y contraseña. Si aparece un mensaje de error del servicio que usamos, es bastante probable que sea legítimo ( esto es porque la mayoría de los ataques buscan capturar el password y resulta innecesariamente complejo redireccionar al usuario a la web real luego de haber logrado el objetivo).
– Además, en la barra de direcciones, la web siempre debe terminar, en el caso de facebook por ejemplo, en “facebook.com”.
Loquesea.facebook.com/page123.php = sitio válido
Loquesea.1facebook.com/page123.php = sitio sospechoso
Habría bastantes cuestiones más por comentar, sin embargo, me parece que para un primer acercamiento al tema es más que suficiente.

AI Platform Engineer & Full-Stack Developer
Building Enterprise Integrations & Automations
- Qué es realmente un LLM — y cómo medirlo con Artificial Analysis - septiembre 12, 2026
- AI SDLC: un compendio de buenas prácticas para desarrollar con IA - junio 19, 2026
- Agentic Patterns y las Muchas Caras del RAG - mayo 25, 2026